Hűtőket hekkeltek Európában: több millió eurós kár és rengeteg megromlott élelmiszer
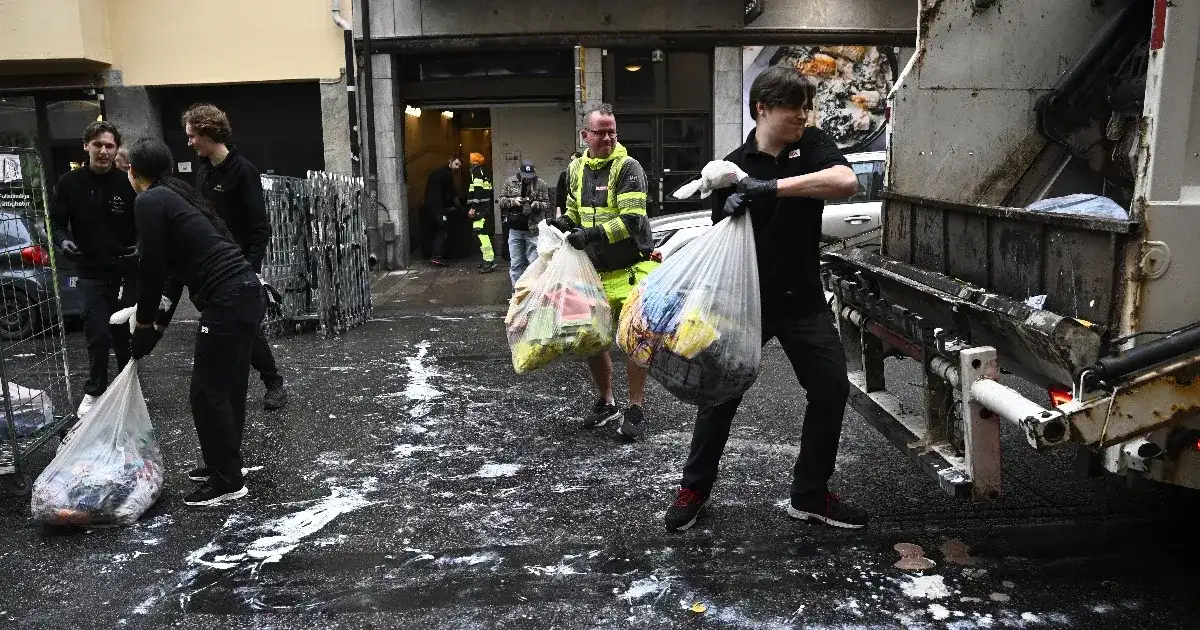
Európa-szerte több hullámban vették célba szupermarketek hűtő- és fagyasztóberendezéseit ismeretlen támadók. A behatolók éjszaka, távolról állították korlátlan idejű leolvasztásra a készülékeket, amelyek így meleg levegőt fújva fűteni kezdtek. A következmény: egész éjjel mintegy 50 fokon járatott fagyasztók, jelentős mennyiségű megromlott élelmiszer és több millió eurós kár.
Az első hullámot október közepén hajtották végre. Több nagy francia szupermarketlánc számolt be arról, hogy hűtői egyik napról a másikra fűteni kezdtek. A második körben Belgium és Luxemburg mellett több svéd, ír, holland, észt és finn üzlet is károsult. A módszer minden esetben ugyanaz volt: az éjszaka folyamán határozatlan idejű jégtelenítési ciklust indítottak el.
Franciaország Iránt vádolja a támadásokkal
A franciák voltak az elsők, akik nyilvánosan megnevezték a felelőst. A párizsi ügyészség szerint a mintegy tízezer francia szupermarketből nagyjából 700-at értek támadások, amelyek mögött állításuk szerint iráni szereplők állnak. A hatóságok egy Shadid Kaveh nevű egységet neveztek meg, amely kapcsolatban állt az iráni Iszlám Forradalmi Gárda kiberügyi központjával. A francia külügyminiszter szankciókat és arányos válaszlépéseket ígért, amelyeket a sikeresség érdekében nem hoznak nyilvánosságra. Irán másnap visszautasította a „alaptalan és ellenséges” vádakat, és azt állította, a francia kormány a saját kudarcairól akarja elterelni a figyelmet.
Hogyan jutottak be a hekkerek a hűtőkbe?
A hűtők és fagyasztók jellemzően automatikus leolvasztó rendszerrel működnek, amely eltávolítja a felhalmozódott jeget. A támadás azért terjedt ki ilyen széles körre, mert a hekkerek a Danfoss és a Dixell szabályozórendszereit vették célba, amelyeket a nagyobb méretű hűtők működtetéséhez használnak. A biztonsági rés abból adódik, hogy sok nagy szupermarket az interneten keresztül üzemelteti ezeket a berendezéseket, hogy a gyártók és karbantartók távolról is hozzáférhessenek a rendszerekhez. A támadók webes felületeken keresztül indították el a rendellenes leolvasztási ciklusokat, és letiltották a hőmérséklet-túllépésre riasztó érzékelőket is. A Danfoss szerint a támadások a szoftverük régebbi, nem frissített vagy elavult verzióit érintették.
Tűzveszély és további kockázatok
A francia kiberválság-koordinációs központ jelentése szerint 15 esetben a hűtők túlmelegedése kisebb tüzeket is okozott. A tűzveszélyre az amerikai FBI és a CISA is figyelmeztetett. Szakemberek szerint a hűtők csak a jéghegy csúcsát jelentik: hasonló kockázat áll fenn a fűtési és szellőztetőrendszerek vagy a víztisztító telepek esetében is. Juhan Lepassaar, az Európai Kiberbiztonsági Ügynökség igazgatója szerint ma a hűtőszekrény, holnap a routerek, holnapután pedig a háztartási gépek következhetnek. Úgy fogalmazott: minden incidens elkerülhető, ha az országok hajlandók ezzel foglalkozni és pénzt költeni rá, hozzátéve: „A kiberbiztonság nem olcsó.”
Hasonló támadások máshol is
Májusban Izraelben egy nagy élelmiszergyártó üzem nyomtatói spontán fenyegető üzeneteket kezdtek nyomtatni, majd az ipari fagyasztók környékén tönkrement kompresszorokat és romlott élelmiszert találtak. Az izraeli hatóságok szerint Irán állt a háttérben. Augusztusban több amerikai katonai bázis hűtőit is hasonló támadás érte. Nyáron néhány nap alatt legalább hét amerikai államban hajtottak végre – vélhetően iráni – hekkerek támadásokat különböző vízművek ellen. Októberben a francia vérellátó szolgálat hűtéstechnikai beszállítóját érte támadás: három telephely hűtőkamráinak rendszerébe nyúltak bele, ahol a kórházaknak szánt vérkészítményeket és biobanki mintákat tárolnak. A gyors riasztórendszernek köszönhetően a vérkészletek nem mentek tönkre.
Magyarországot is érinti a kockázat
Egy kiberbiztonsági kutató nemrég közel kétezer olyan hazai napelemes eszközt talált, amelyek védtelenül elérhetők az interneten. Konkrét incidensre nem derült fény ezekkel kapcsolatban, de a lehetőség adott. Az Európai Parlament szerint a szupermarketek elleni támadások rávilágítanak az információmegosztás és az uniós koordináció szükségességére; dolgoznak a második kiberbiztonsági jogszabályon, amellyel az EU ellenálló képességét javítanák.
