Közel kétezer magyar napelemes eszköz érhető el védtelenül az interneten
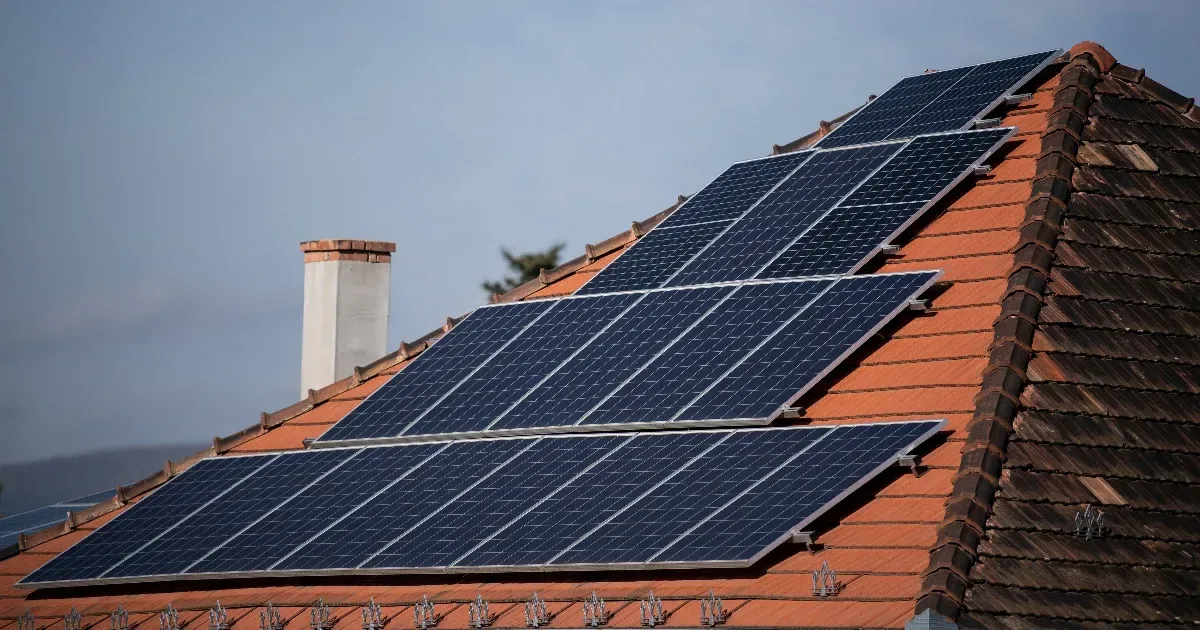
Legalább 1916 magyarországi, fotovoltaikus termeléshez kapcsolódó napelemes eszköz érhető el szabadon a nyílt interneten keresztül, és számos ilyen felület hemzseg a sérülékenységektől – állapította meg a hazai napelemes rendszerek kitettségét felmérő Kocsis Tamás kiberbiztonsági szakértő, a Kiberblog szerzője. A kutató eredményeit hosszabb tanulmányban részletezte, a legfontosabb megállapításokat pedig blogbejegyzésben is összefoglalta.
„A napenergiás termelés már a hazai villamosenergia-termelés felét teszi ki. A termelőeszközök jellemzően néhány nagy és többségében kínai gyártótól származnak. Ez a technológia-koncentráció a kiberbiztonsági kockázatokkal és sérülékenységekkel, valamint a látottak alapján a technológiai architektúrával és annak hiányosságaival együtt olyan probléma, amelyre megoldást kell találni” – összegezte a tanulságokat a szakértő.
Kocsis azután kezdte vizsgálni a hazai napelemes rendszereket, hogy a Modat nevű holland biztonsági cég október elején publikált egy kutatást, amely megállapította: 8500 uniós nap- és szélenergiás termelőeszköz – inverter, adatgyűjtő, vezérlő – érhető el az interneten keresztül, ebből 514 magyar. A cég a saját fejlesztésű keresőjével kereste az eszközöket, amellyel egészen a konkrét terméktípusok szintjén lehet szűrni.
Kocsisnak korábbi saját kutatásai alapján túl kevésnek tűnt a védtelen magyar eszközök száma. 2021-ben a hazai webkamerák biztonságát vizsgálta, és arra jutott, hogy több mint ezer magyar kamera képe érhető el védtelenül a neten. Mivel tudta, hogy a hazai termelésre jellemző eszközök ismerete nélkül sok eszköz nem található meg, kapcsolatba lépett a Modattal, és segítségükkel elvégezte a kifejezetten Magyarországra fókuszáló adatgyűjtést.
„Mint minden ilyen eszközkereső-alapú kutatás, az enyém sem lehet tökéletes, én sem ismerek minden eszközt, azonban még így is 1916 olyan hazai fotovoltaikus energiatermelő szolgáltatás került azonosításra, amely elérhető a publikus internet felől” – írta. Pontosabban legalább ennyi invertert, adatgyűjtőt, tárolót és termelésmenedzsment-eszközt talált. „Ennél biztosan csak több van, mert én sem ismerek minden lehetséges eszközt. Szóval tessék ezt csak a minimumnak tekinteni” – tette hozzá, megjegyezve, hogy jó pár eszköz az adatgyűjtés után került elő, ezeket már be sem számolta. A védtelen eszközök között olyan típusokat is azonosított, amelyeket nem házi napelemrendszereknél, hanem kifejezetten nagyobb napelemparkokban használnak.
A megtalált eszközök webes adminfelületei tele voltak sérülékenységekkel, köztük olyanokkal is, amelyeket 2016-ban fedezetek fel, tehát több mint egy évtizede nem foltozta be őket frissítés. A Modat keresője összesen 9554 sérülékenységet talált, ebből 1610 kritikus, további 3239 pedig magas besorolású volt.
Kocsis megjegyezte, hogy míg az IT világában a frissítések naprakész telepítése kulcsfontosságú, az OT, azaz a termelőeszközökre jellemző kiberfizikai rendszerek esetében más a helyzet, mert itt a zavartalan és folyamatos működés a prioritás. Épp ezért nem maga a frissítések elmaradása a legnagyobb probléma, hanem az, hogy ezek az eszközök védtelen formában elérhetők a nyílt interneten keresztül.
A szakértő legalább 647 olyan fotovoltaikus szolgáltatást is azonosított, amelyre nemcsak rálátni lehet, hanem a hitelesítés nélkül hozzáférhető MODBUS ipari hálózati protokolljukon keresztül jó eséllyel távolról ki-be kapcsolhatók rajtuk a napelemek inverterei. Sőt néhány olyan webes felületet is talált, amelyek bármiféle hitelesítés nélkül hozzáférhetők, azaz ezeken keresztül is be lehet avatkozni az érintett eszközök működésébe.
„A hazai (és persze a nemzetközi) szakemberek évek óta pedzegetik, hogy szerintük kellene valamit csinálni, mert a kipublikált eszközök, a sérülékenységek és a rossz konfigurációk – illetve ezek széleskörű, sok termelőt érintő kihasználása – már a rendszerszintű szolgáltatást veszélyeztethetik” – írta Kocsis. Szerinte itt már nem elég a felhasználói tudatosság, szélesebb összefogással lehetne csak kezelni a helyzetet. „Leírtam, hogy ne publikáljuk ki ezeket az eszközöket. Az is leírtam, legyen jelszóvédelem, hozzáférés-kontroll, behatolásvédelem és a többi. De azt hiszem, nem itt kell elkezdeni a dolgot. A villamosenergia-rendszer jeles képviselőinek – aggregátorok, elosztói engedélyesek, rendszerirányító, integrátorok – és a kormányzati kibervédelemnek, valamint az illetékes hatóságoknak közösen kell elkezdeniük tevékenykedni. De gyorsan.”
Kocsis a részletesebb tanulmányban további példákkal mutatja be a nap- és szélenergia-termelő, illetve -tároló rendszerek kiberbiztonsági kockázatait, valamint ezek lehetséges hatását és következményeit a villamosenergia-rendszerre.
